UA
6 хв Min Read
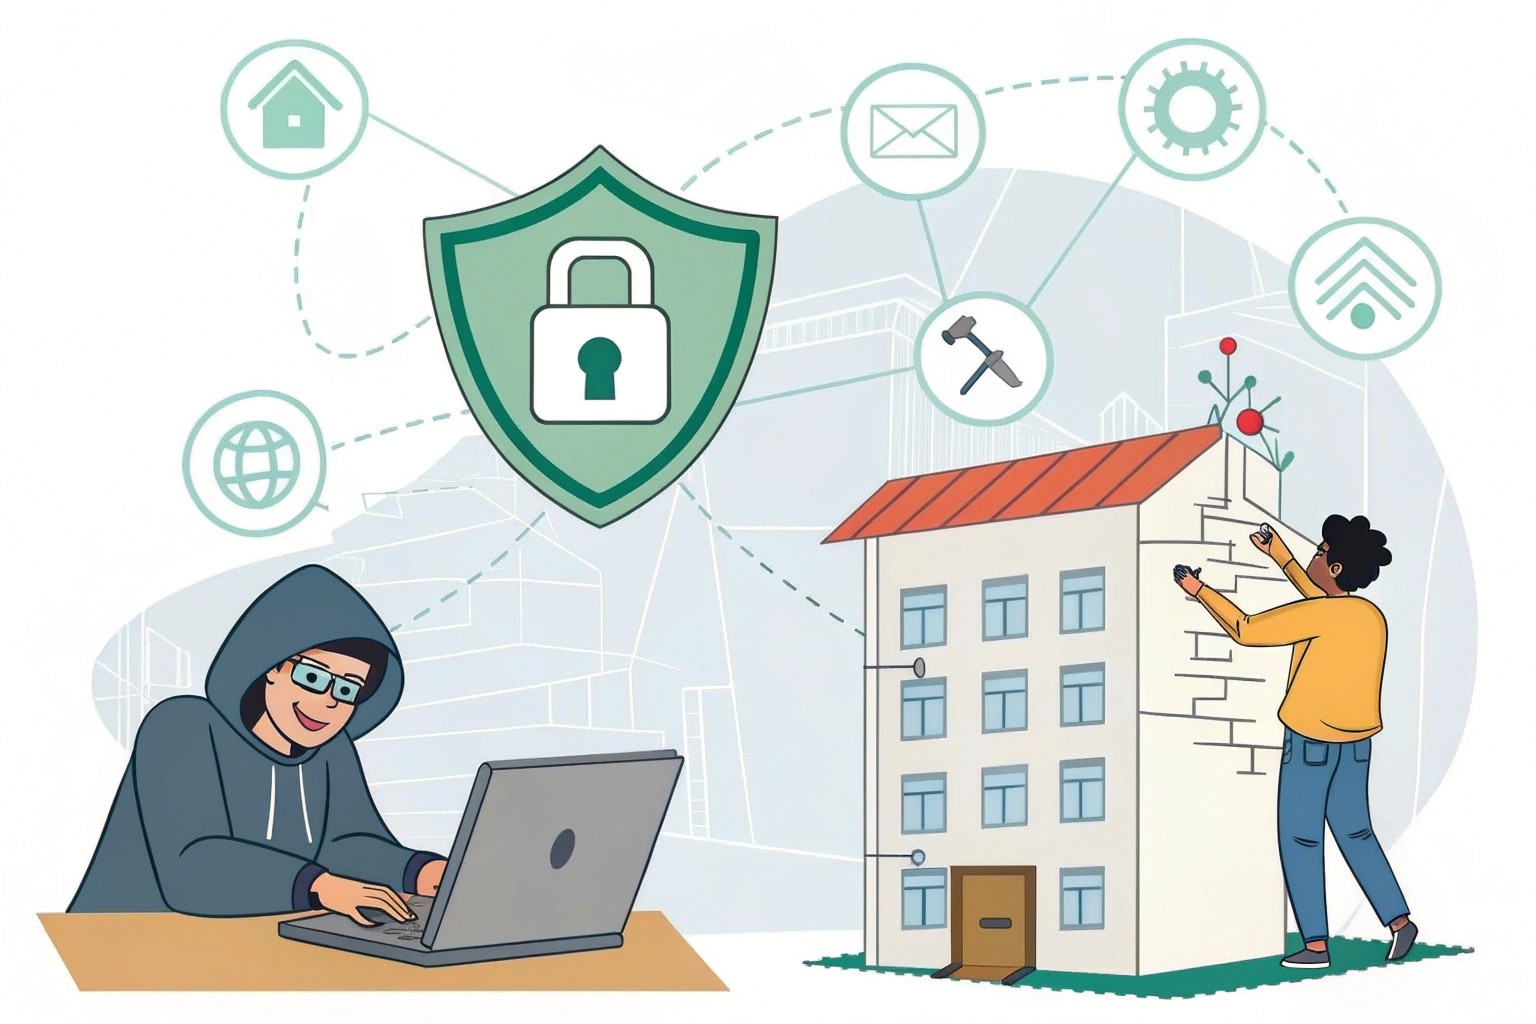
Пентест, пентестинг, пенетрейшн-тест, penetration testing: усе це різні назви одного підходу. Фахівці з безпеки за домовленістю з власником систем намагаються зламати їх так, як це зробив би зловмисник, і фіксують, що в них вийшло. Мета не в тому, щоб показати, що все погано. Мета в тому, щоб знайти слабкі місця раніше, ніж це зроблять ті, хто діє без дозволу.
Ця стаття відповідає на питання «що це» і «навіщо». Як це виглядає на практиці, дивіться в розділі про те, як проходить пентест в Audit3A.
Пентест простими словами
Уявіть, що ви збудували офіс і найняли людину, яка спробує в нього потрапити: через двері, вікна, службовий вхід, через знайомого охоронця. Вона не ламає меблі, а повертається і розповідає, де і як їй це вдалося. У цифровому світі так само: пентест (скорочення від англійського penetration test, тобто «тест на проникнення») показує не теоретичні ризики, а конкретні шляхи, якими можна дістатися до ваших даних і систем.
Ключові слова тут «контрольована» і «за згодою». Пентест проводять за письмовою домовленістю: що перевіряємо, у який час, які дії заборонені, кому телефонувати, якщо щось піде не так. Без такої домовленості це вже не пентест, а несанкціоноване втручання.
Навіщо пентест бізнесу
Для керівника пентест корисний не сам по собі, а тим, що він дає на виході.
Реальна картина замість припущень. Політики, інструкції і налаштування виглядають добре на папері. Пентест показує, що відбувається, коли на це тисне людина, яка знає, де шукати. Часто небезпечною виявляється не одна велика діра, а три дрібні недоліки, які разом дають доступ до даних. Приклад такого ланцюжка: забутий тестовий обліковий запис, слабка перевірка прав доступу і відсутність сповіщення про незвичну активність.
Пріоритети. Ресурси на безпеку завжди обмежені. Звіт з оцінкою ризику кожної знахідки допомагає зрозуміти, що виправляти цього тижня, а що можна запланувати на квартал.
Перевірка перед запуском і після змін. Новий вебсервіс, мобільний додаток, перехід у хмару, великі зміни в мережі: після кожного з цих кроків можуть з'явитися нові слабкі місця.
Вимоги і перевірки. Деякі стандарти прямо чи опосередковано очікують тестування безпеки. Наприклад, PCI DSS (стандарт для тих, хто обробляє дані платіжних карток) вимагає проводити пентест щороку та після суттєвих змін. У підготовці до сертифікації за ISO 27001 аудитори очікують бачити результати технічних перевірок. Фінансові організації, на які поширюється європейський регламент DORA, можуть підпадати під особливу форму такого тестування, яку називають TLPT (тестування на проникнення, що спирається на реальні сценарії загроз).
Довіра партнерів і клієнтів. Партнери й замовники дедалі частіше питають, чи перевіряли ваші системи незалежні фахівці. Звіт із результатами є зрозумілою відповіддю.
Що саме перевіряють
Пентест не обов'язково охоплює «все». Зазвичай обирають ту частину, яка для бізнесу найкритичніша:
Зовнішній периметр: усе, що видно з інтернету (сайти, поштові та інші сервери, віддалений доступ).
Вебзастосунки та API: сайти, особисті кабінети, інтеграції між системами.
Мобільні застосунки разом із серверами, з якими вони працюють.
Локальна мережа та Active Directory (служба, яка керує обліковими записами в корпоративній Windows-мережі).
Wi-Fi та мережева інфраструктура.
Хмарні сервіси.
Соціальні медіа.
Спеціальні системи: банківські системи, системи керування виробництвом (SCADA).
Види пентесту: чорний, сірий і білий ящик
Види відрізняються тим, що тестувальник знає про систему заздалегідь.
Чорний ящик. Фахівець діє як зовнішній зловмисник, який нічого про вас не знає. Спершу проводить розвідку, потім шукає вхід. Це добре показує, як вас бачать ззовні, але потребує більше часу.
Сірий ящик. Ви надаєте доступ до систем (наприклад, обліковий запис користувача). Це найшвидший варіант, і він добре підходить, коли потрібно знайти помилки, які могли закластися під час розробки.
Білий ящик. Тестувальник має максимум інформації: документацію, конфігурації, розмови з адміністраторами. Це найглибша перевірка, але й найдовша.
Окрім цих трьох, можна змоделювати конкретну загрозу: співробітника з доступом до мережі, гостя в офісі, партнера, який підключається через VPN, скомпрометований ноутбук розробника.
Пентест і сканування вразливостей: у чому різниця
Їх часто плутають, хоча це різні речі. Сканування вразливостей це автоматична перевірка за базою відомих проблем: застаріле програмне забезпечення, неправильні налаштування, відкриті порти. Результат: список знахідок. Його варто робити регулярно.
Пентест йде далі. Фахівець перевіряє, чи можна справді використати знахідку, шукає помилки в логіці застосунку, які сканер не побачить, і поєднує кілька дрібних недоліків у ланцюжок атаки. Значна частина роботи виконується вручну, а сканер лише один з інструментів. Докладніше про різницю та про те, коли що потрібно: пентест чи сканування вразливостей.
Як проходить пентест
Деталі залежать від виконавця, але загальна послідовність така:
Підписання договору та угоди про нерозголошення (NDA).
Узгодження плану, графіка й методології.
Збір інформації: вивчення документації, пасивна, а потім активна розвідка.
Пошук вразливостей: автоматизоване сканування й ручна оцінка.
Ручна перевірка кожної знахідки.
Оцінка ризиків, підготовка звіту.
Презентація звіту вашій команді.
За даними нашої практики, пентест триває від одного до п'яти тижнів, у середньому два-три. Точний строк залежить від обсягу та складності систем.
Виконавці спираються на визнані методики. Серед них NIST SP 800-115, PTES (стандарт виконання пентестів), посібники OWASP для вебзастосунків і мобільних додатків, а для середовищ із платіжними картками ще й керівництво PCI.
Що має бути у звіті
Звіт це головний результат пентесту, тому на нього варто дивитися першим під час вибору виконавця. Хороший звіт зрозумілий і керівнику, і технічній команді. У ньому мають бути:
опис кожної вразливості: причина, спосіб використання, можливі наслідки;
оцінка ризику кожної знахідки, щоб було видно пріоритети;
описані методи тестування та використані інструменти;
рекомендації з усунення, зокрема компенсаційні заходи, якщо швидко виправити не можна;
загальний висновок про стан безпеки: сильні сторони, слабкі місця, що поліпшити.
Якщо від виконавця отримуєте лише вивантаження зі сканера без пояснень і пріоритетів, це не пентест.
Як часто проводити пентест
Мінімальний орієнтир: раз на рік, а також після суттєвих змін в інфраструктурі чи застосунках. Частіше, якщо ви обробляєте чутливі дані, працюєте в регульованій сфері або швидко змінюєте продукт. Саме такий ритм (щорічно і після значних змін) прямо вимагає, наприклад, PCI DSS. Для регулярного контролю між пентестами додають сканування вразливостей.
Чи безпечний пентест для робочих систем
Це найчастіша тривога, і вона виправдана: тестувальник свідомо виводить системи за межі звичайної роботи. Ризик знижують домовленостями:
небезпечні дії виконують у погоджений час, наприклад у вихідні або вночі;
сканери налаштовують лише на безпечні перевірки, ручні дії виконують обережно;
заздалегідь визначають порядок дій на випадок збою;
перед тестуванням роблять свіжу резервну копію;
за потреби тестують копію робочого середовища, а не саме середовище.
Як підготуватися
Визначте, що для бізнесу найцінніше: які дані, сервіси чи процеси не можна втратити.
Визначте, які системи входять в обсяг перевірки і які ролі користувачів потрібно охопити.
Призначте контактну особу, яка прийматиме рішення під час тестування.
Домовтеся про вікна для ризикованих перевірок.
Визначте, хто в команді отримає звіт і відповідатиме за виправлення.
Висновок
Пентест не гарантує, що вас ніколи не зламають. Він дає чесну відповідь на питання, що можна зламати зараз, і чіткий список того, що виправляти першим. Для бізнесу це спосіб замінити припущення фактами, а для керівника безпеки аргумент у розмові про бюджет. Якщо ви вже розумієте, що вам потрібно, подивіться, як працює тестування на проникнення в Audit3A: етапи, структура звіту, зразок.
Часті запитання
Що таке пентест простими словами?
Це контрольована імітація атаки на ваші системи за письмовою згодою. Фахівці шукають слабкі місця так, як це робить зловмисник, перевіряють, чи можна ними скористатися, і дають рекомендації з виправлення.
Пентест і пентестинг: це одне й те саме?
Так. «Пентест» це скорочення від «penetration test» (тест на проникнення), «пентестинг» і «penetration testing» позначають сам процес. Іноді пишуть «пінтест» або «пенетрейшн-тест». Українською також кажуть «тестування на проникнення».
Пентест потрібен тільки великим компаніям?
Ні. Важливо не розмір компанії, а те, що саме доступне ззовні і які дані ви зберігаєте. Якщо є вебсервіс, особисті кабінети клієнтів чи платіжні дані, пентест має сенс і для невеликої організації. Обсяг робіт тоді відповідно менший.
Чи законний пентест?
Так, якщо його проводять за письмовою згодою власника систем і в межах узгодженого обсягу. Перевіряти чужі системи без дозволу заборонено.
Join our newsletter list
Sign up to get the most recent blog articles in your email every week.
Similar Topic
Related Blogs
More Articles
Latest Blogs
Frequently Asked Questions
Wondering About Something? Let’s Clear Things Up!
We’ve gathered all the important info right here. Explore our FAQs and find the answers you need.
What types of cybersecurity services does Audit3A offer?
Audit3A provides comprehensive cybersecurity services including application and infrastructure security, cybersecurity governance risk and compliance, SIEM solutions, vulnerability management, and anti-malware solutions. We also offer penetration testing, web and mobile application security, and fraud risk management.
How can Audit3A help my business comply with industry-specific regulations?
Our team specializes in assisting organizations with establishing effective cybersecurity governance frameworks, managing cybersecurity risks, and conducting audits for compliance with various regulations and standards. We ensure your cybersecurity practices align with industry best practices and regulatory requirements specific to your sector.
What makes Audit3A different from other cybersecurity companies?
Audit3A stands out due to our comprehensive approach, combining advanced technology with expert human analysis. We offer tailored solutions for businesses of all sizes, have a global presence with local expertise, and maintain a strong focus on research and development to stay ahead of emerging threats.
How often should my organization conduct a cybersecurity audit?
The frequency of cybersecurity audits can vary depending on your industry, regulatory requirements, and risk profile. However, we generally recommend conducting a comprehensive audit at least annually, with more frequent assessments of specific areas or in response to significant changes in your IT environment.
Can Audit3A provide cybersecurity solutions for small businesses as well as large enterprises?
Yes, Audit3A offers scalable solutions suitable for organizations of all sizes. We have specific packages designed for small businesses that provide essential security measures while being cost-effective. Our team can tailor our services to meet the unique needs and budget constraints of your business.
What is the process for engaging Audit3A's services?
The engagement process typically begins with an initial consultation to understand your specific needs and challenges. We then conduct a preliminary assessment of your current security posture. Based on this, we propose a customized security plan. Once agreed, we implement the solutions, provide necessary training, and offer ongoing support and monitoring.
How does Audit3A stay updated with the latest cybersecurity threats and technologies?
Audit3A invests heavily in research and development. We have our own R&D lab dedicated to studying emerging cyber threats. We also collaborate with leading universities, participate in developing international security standards, and maintain a program for independent security researchers. Our team regularly updates their skills and certifications to stay at the forefront of cybersecurity technology and practices.


You can copy our materials only after making sure that your services are safe.
This site is protected by reCAPTCHA and the Google Privacy Policy and Terms of Service apply.